Os Chief Information Security Officers estão sendo orientados pelo Gartner a revisar suas estratégias de segurança, identidade e inovação diante do avanço acelerado da inteligência artificial. Segundo a consultoria, três frentes devem guiar as decisões: tratar identidade como infraestrutura central, medir o sucesso da segurança pela resiliência e não apenas pela prevenção, e reduzir barreiras internas para permitir experimentação segura, automação em escala e uso de IA com retorno imediato.
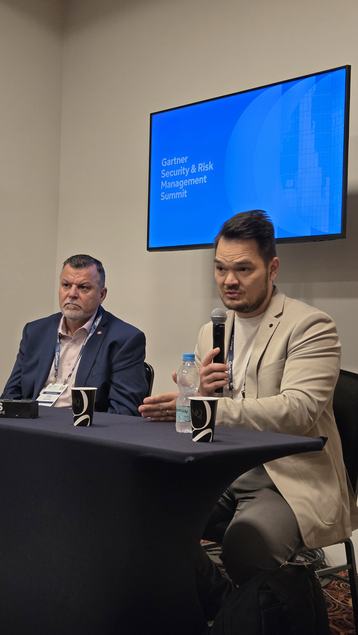
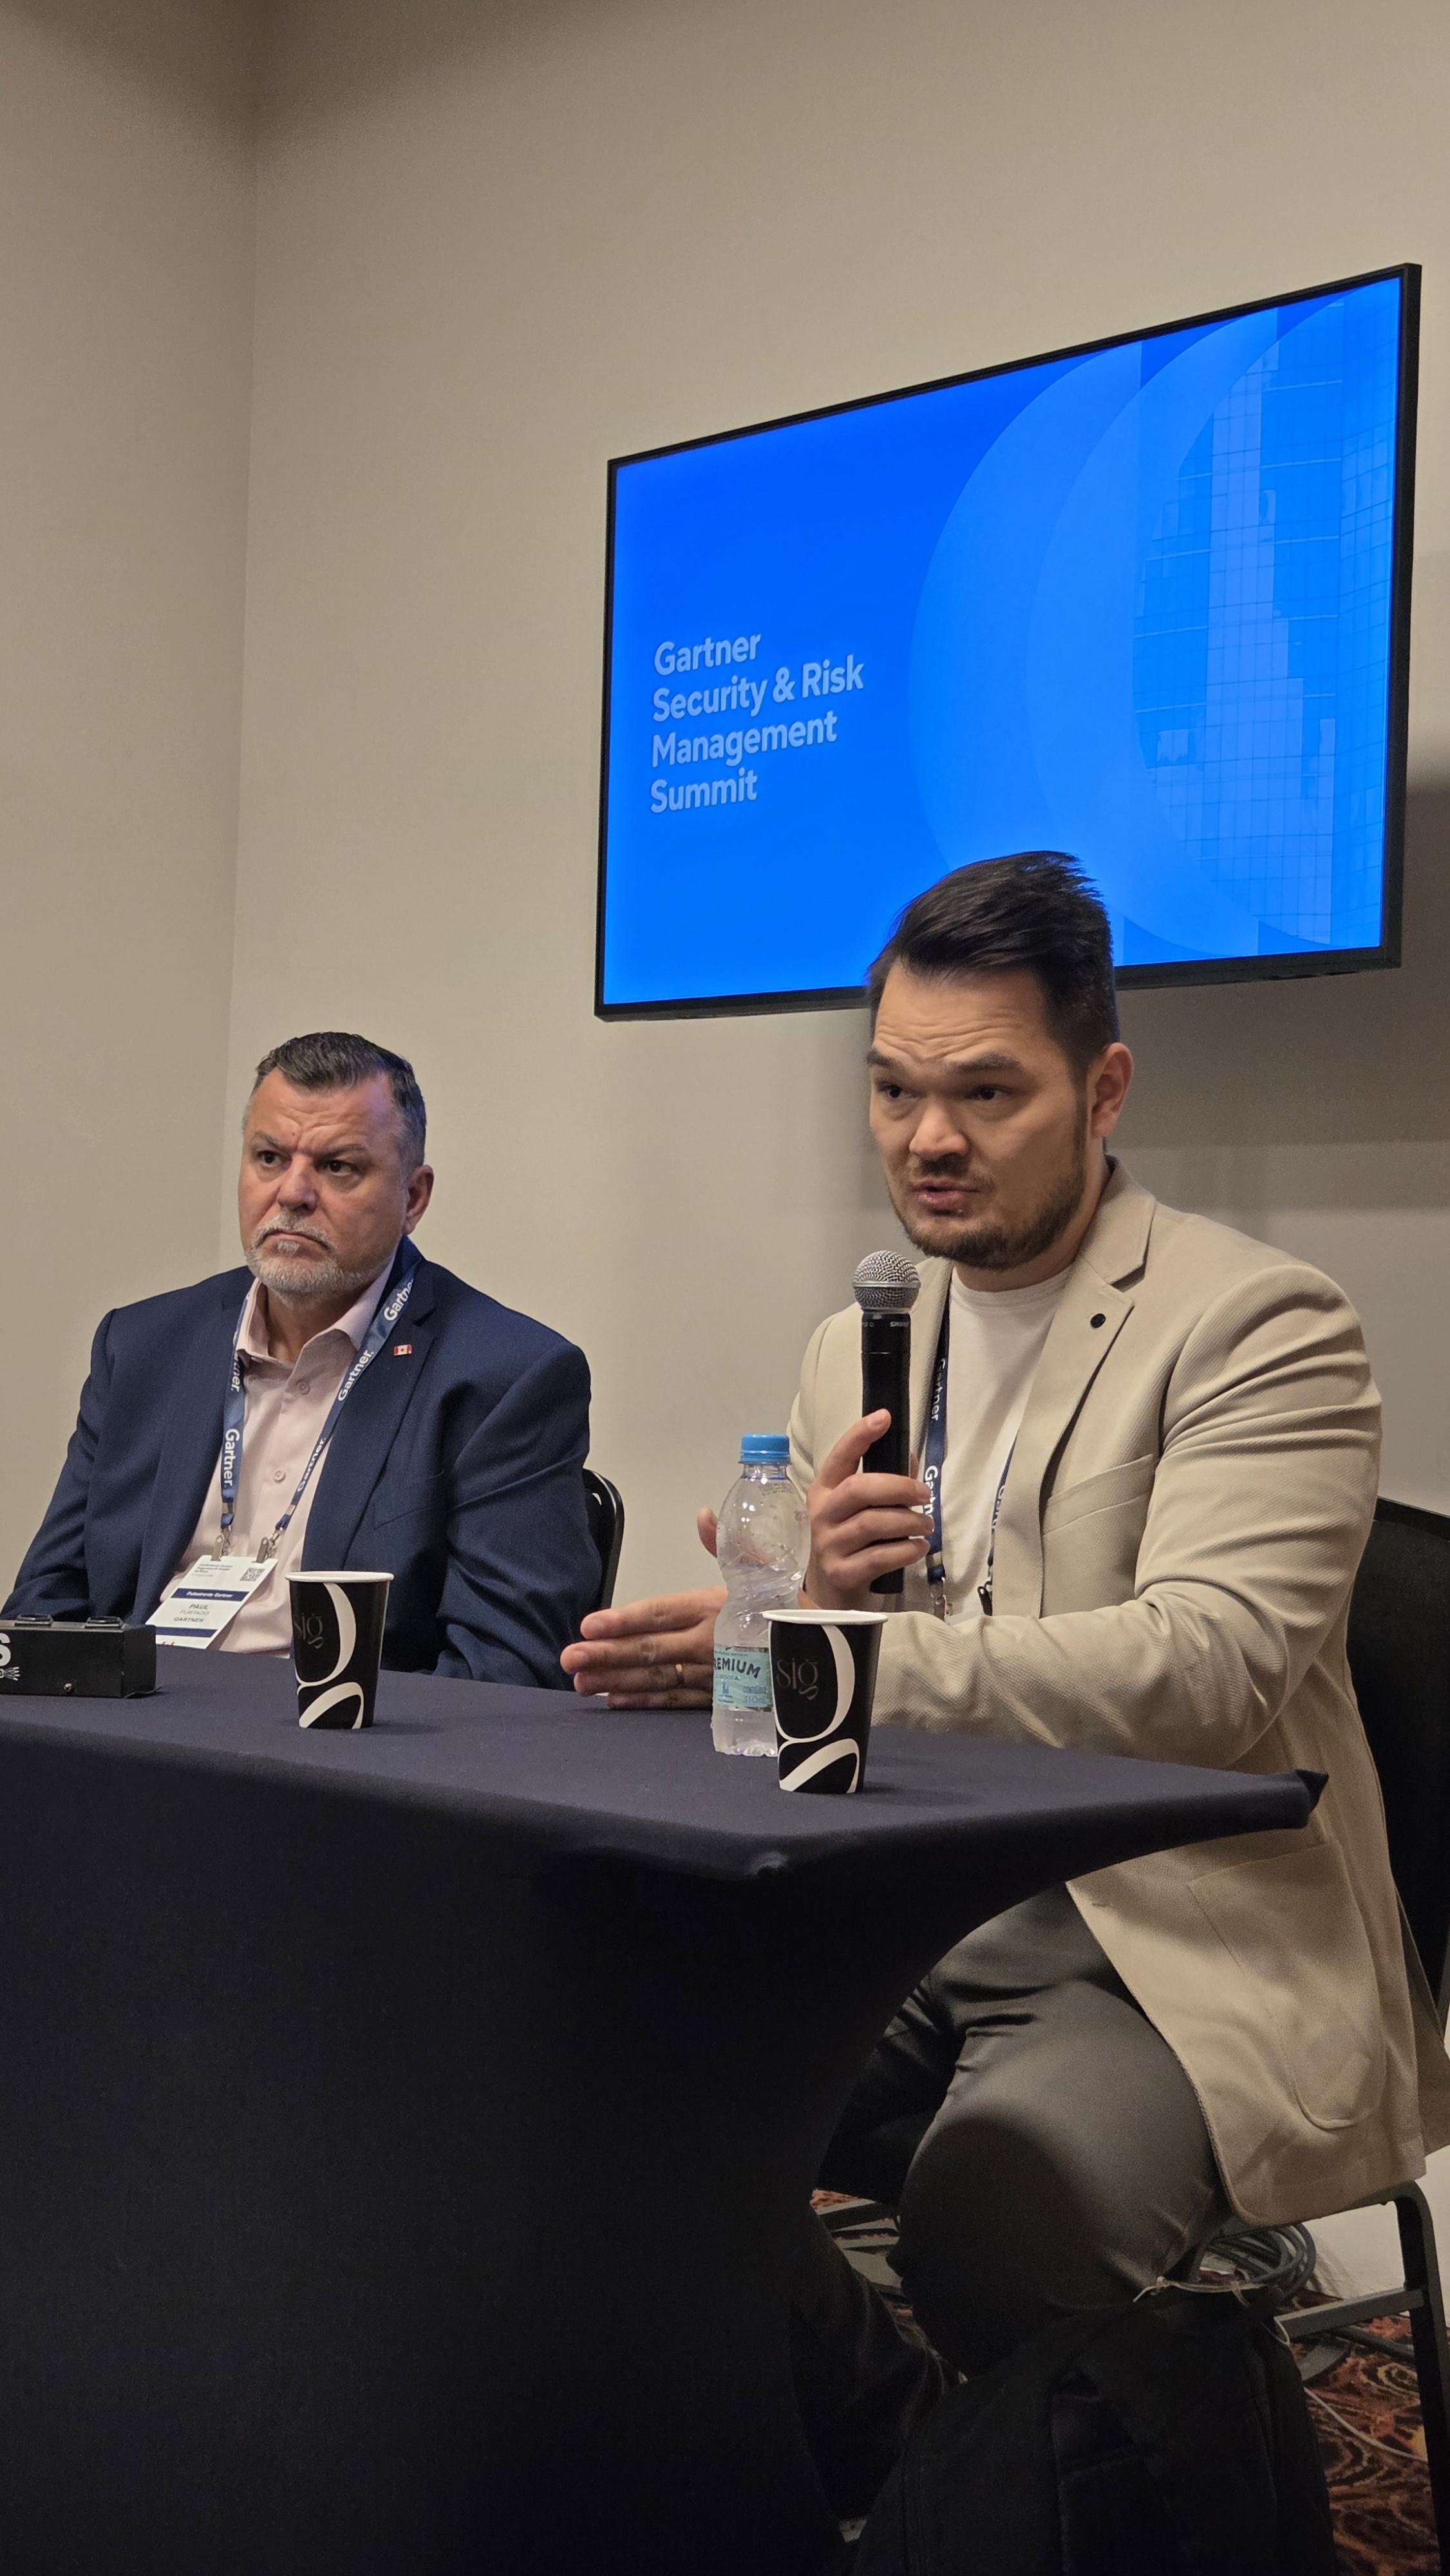
Paul Furtado e Oscar Isaka– Divulgação
As recomendações foram apresentadas na Conferência Gartner Segurança & Gestão de Risco, realizada em São Paulo nos dias 4 e 5 de agosto, que reúne executivos do setor para discutir tendências e desafios da área. Para o analista sênior Oscar Isaka, o foco nessas prioridades ajuda a filtrar o excesso de novidades em produtos de segurança e a responder ao uso crescente de IA por agentes mal-intencionados. Ele afirma que a mesma tecnologia que amplia ataques também pode fortalecer defesas organizacionais, desde que os CISOs acelerem sua própria adoção de IA.
A seguir está uma versão mais neutra, jornalística e condensada do conteúdo:
Isaka aponta três frentes prioritárias para organizações que buscam modernizar a gestão de identidades humanas e de máquinas diante da adoção acelerada de inteligência artificial.
IA pressiona a modernização da Gestão de Identidade e Acesso
O avanço de agentes de IA e cargas de trabalho automatizadas expõe limitações dos modelos tradicionais de IAM, concebidos para usuários humanos e estruturas estáticas. A proliferação de identidades de máquinas e interações autônomas exige controles mais dinâmicos, baseados em contexto, delegação e autonomia. Segundo o Gartner, até 2028, 25% das violações de segurança ocorrerão por superfícies de ataque ligadas a agentes, devido a identidades de máquinas mal geridas. Isaka afirma que esse cenário representa uma oportunidade para reestruturar a IAM, tornando-a mais alinhada à infraestrutura digital atual e capaz de oferecer vantagens competitivas em velocidade, integração e confiança.
2. Ataques cibernéticos tornam-se rotina e redefinem o conceito de sucesso
Com incidentes cada vez mais frequentes e impulsionados por IA, o mercado passa a tratar ataques como eventos inevitáveis. Nesse contexto, Isaka defende que a resiliência — e não a prevenção absoluta — deve orientar a estratégia de segurança. Limitar impacto, manter operações críticas e recuperar-se rapidamente tornam-se métricas mais realistas e mensuráveis. Para isso, organizações precisam estabelecer limites claros de impacto vinculados às cadeias de valor, criando responsabilidade compartilhada entre segurança e áreas de negócio.
3. Redução das barreiras à inovação em segurança
Isaka observa que a inovação já ocorre no cotidiano das equipes, por meio de improvisações, integrações e ajustes operacionais, embora raramente reconhecida como tal. O Gartner projeta que, até 2028, a adoção eficaz de IA em Centros de Operações de Segurança reduzirá em 30% os incidentes que exigem intervenção humana, deslocando o papel do analista para funções de supervisão. Com IA e automação, atividades como testes, simulações e geração de lógica de detecção tornam-se mais acessíveis e incorporáveis ao trabalho diário. Para sustentar esse movimento, líderes devem reservar tempo e espaço para experimentação e tratar a inovação como atividade essencial para desenvolvimento de competências e resiliência.

Comments