
El 30 de septiembre y el 1 de octubre, Cancún será el punto de encuentro de las más recientes tendencias en infraestructura TI e inteligencia artificial en Latinoamérica, con el lanzamiento de DCD>Compute, la gran novedad que DCD presenta este año. El evento se realizará en paralelo con DCD>Connect en el Barceló Maya Grand Resort.
DCD>Compute estará enfocado en los ámbitos de computación, almacenamiento y redes, y reunirá a los principales actores del ecosistema tecnológico de la región: desde hyperscalers y responsables de TI empresarial, hasta proveedores de soluciones especializadas.
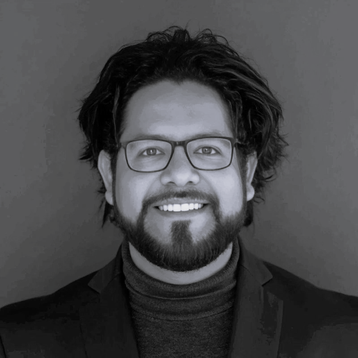
Richard Castillo, Associate IT Director en Grupo Promass y WOOW, participará en el panel "Resiliencia y ciberseguridad en infraestructuras de alta densidad: ¿Estamos preparados?". Junto a él estarán Arturo Marroquín, Global Director of Technology and Cybersecurity de Softtek; Gary Cornejo, Head of Infrastructure en Coca-Cola FEMSA; y Deni del Carmen Becerril, Head of Computer Systems Engineering en Escuela Superior de Cómputo del Instituto Politécnico Nacional (IPN).
DCD entrevistó a Richard Castillo antes de su participación en el panel.
¿Cuáles consideras que son los principales desafíos de resiliencia y ciberseguridad en infraestructuras de alta densidad hoy en día?
Hoy lo más complicado es balancear el rendimiento de una buena infraestructura con una alta seguridad. Normalmente puedes tener entornos con muchísima carga de datos (data centers, nubes híbridas, microservicios), y el reto es que sepas defender cualquier fallo o ataque a la misma velocidad, ya que estos ataques escalan rapidísimo debido a la "superficie de ataque": cuanto más conectas, más expuesto estás. Y claro, la gestión de identidades y roles, así como los accesos en tantos niveles, se vuelven críticos, especialmente en lugares con alta rotación y mucho personal.
¿Qué mejores prácticas recomiendas para garantizar la continuidad operativa frente a fallas físicas o ataques cibernéticos?
Yo siempre recomiendo lo básico pero bien hecho: redundancia en lo físico, backups verificados y un buen plan de recuperación (DRP y BCP) probado en simulacros, no solo en papel; y esto es muy importante, no olvidar hacer simulacros reales, porque estoy seguro de que si mantienen solo la teoría, algo va a salir mal. Sumado a eso, la segmentación de red y el principio de mínimo privilegio ayudan a que, si algo falla (sea hardware o un ataque de ransomware), no colapse todo el sistema.
¿Cómo influyen la automatización, monitoreo y análisis predictivo en la mejora de la resiliencia y seguridad de infraestructuras de alta densidad?
Aquí es donde está verdaderamente la magia. La automatización te quita lo repetitivo y asegura consistencia y fluidez en el trabajo diario; el monitoreo en tiempo real te da alertas tempranas para la toma de decisiones inmediatas, especialmente para los C-Levels. Además, el análisis predictivo permite anticiparte y “vivir en el futuro”, detectando patrones antes de que se vuelvan incidentes. Siempre he dicho que la labor de un responsable de infraestructura es pasar de apagar incendios a evitar que estos se enciendan.
En conclusión, ¿cómo pueden las organizaciones anticiparse a incidentes de ciberseguridad en entornos de alta densidad, considerando la velocidad con la que evolucionan las amenazas?
Las organizaciones tienen que invertir gran parte de su tiempo en la proactividad, no en la reacción. También deben verificar que su infraestructura cuente con la seguridad básica bien implementada y fortalecerla con medidas adicionales, entrenar equipos y definir claramente responsabilidades para tener bien claro qué hacer en el “día cero” cuando realmente ocurra un incidente. Dado que las amenazas evolucionan tan rápido gracias al apoyo de la IA, es importante mantenerse informados de todos los nuevos hallazgos de seguridad a nivel mundial y escanear constantemente la infraestructura local en busca de vulnerabilidades.



Comments