
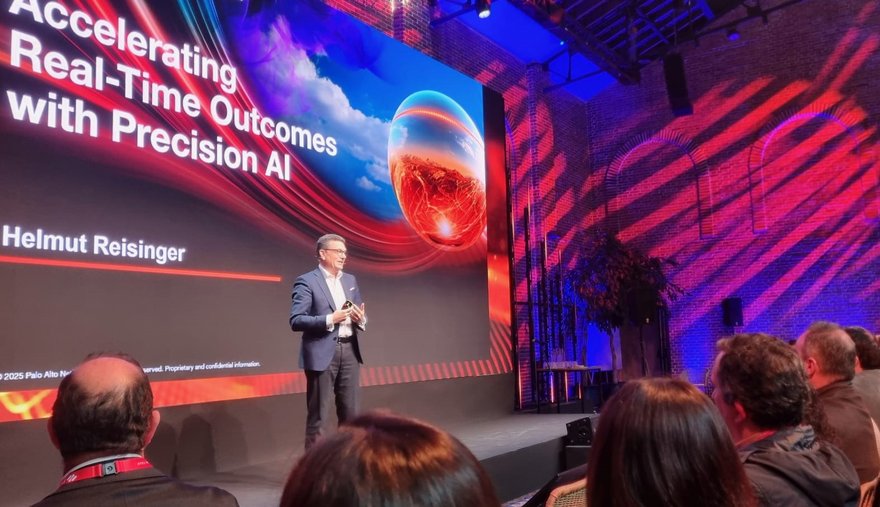
Especialistas en ciberseguridad se reunieron este jueves en Madrid, en el evento Ignite on Tour, para explorar el impacto de la inteligencia artificial en la ciberseguridad.
El encuentro fue organizado por Palo Alto Networks, que presentó su nuevo estudio de mercado y reveló que dos de cada tres (63%) de las compañías y organizaciones públicas españolas consideran que las amenazas basadas en IA son el mayor riesgo cibernético para 2025.
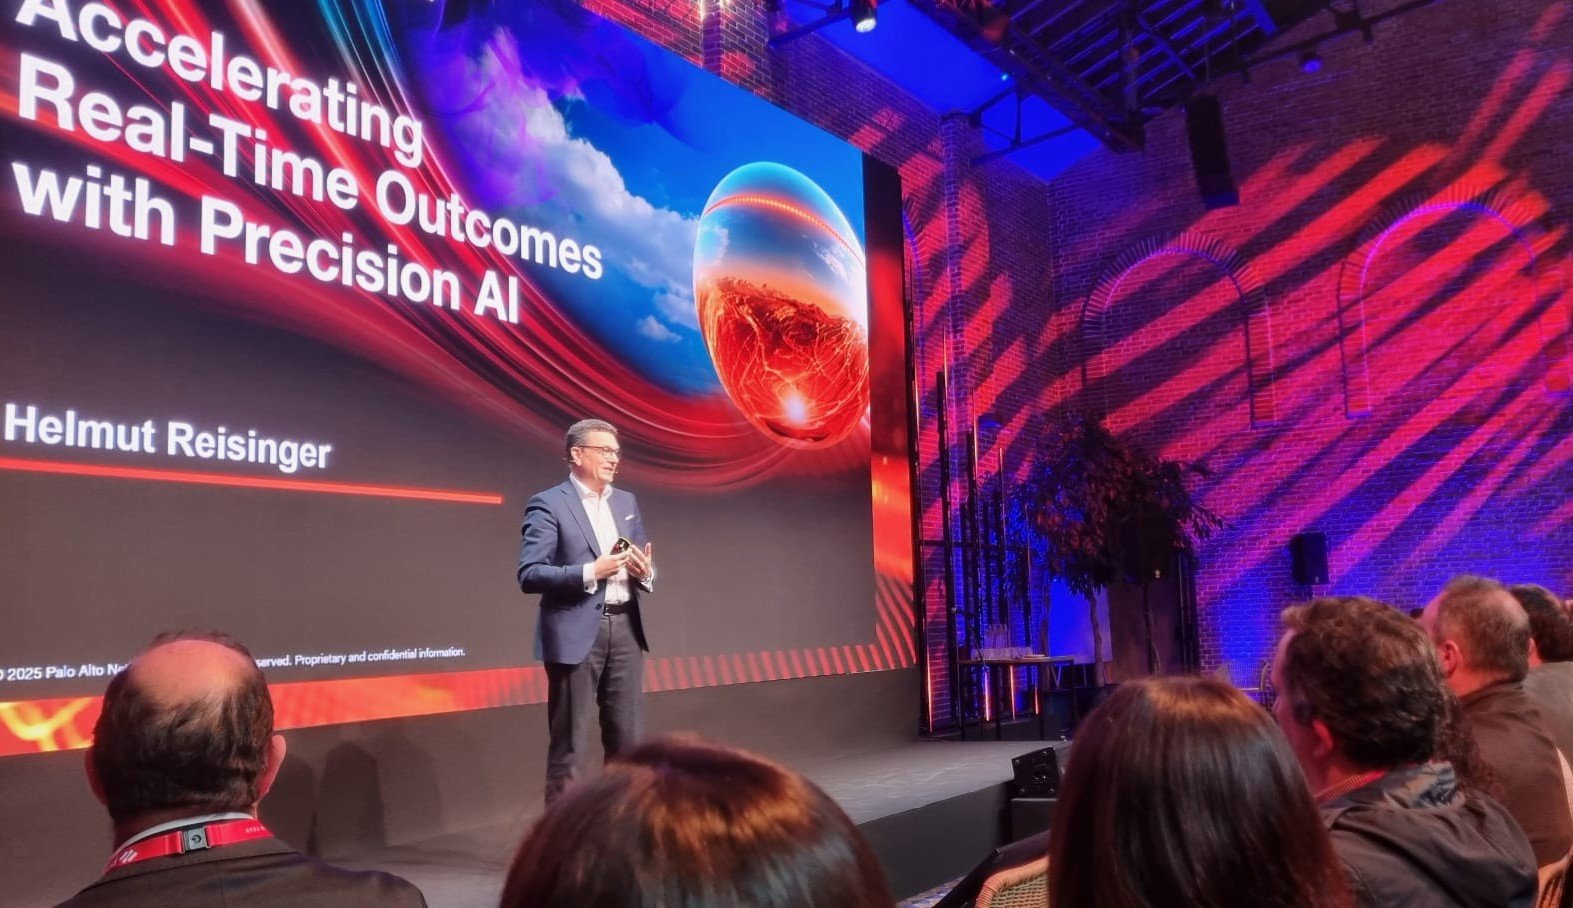
Tras la apertura de Marc Sarrias, Country Manager de la empresa en España, Helmut Reisinger, CEO de Palo Alto Networks para EMEA y LATAM, ofreció una presentación en la que destacó la necesidad de replantear la estrategia de ciberseguridad en tres frentes clave: soluciones en tiempo real, automatización de procesos y la plataformización.
“La plataformización se ha convertido en un componente fundamental de cualquier estrategia moderna de ciberseguridad impulsada por IA, centrada en identificar formas de consolidar, integrar y simplificar las funciones y los proveedores de seguridad. Al acortar significativamente el tiempo medio de detección y de resolución, las organizaciones pueden reducir drásticamente los riesgos para sus operaciones”, afirma Helmut Reisinger, CEO de la compañía para EMEA y LATAM.
El estudio indica que solo un 42% de las empresas han consolidado total o mayoritariamente sus soluciones de ciberseguridad en plataformas. Sin embargo, se espera que la adopción de esta estrategia continúe aumentando en los próximos años. Este enfoque ayuda a reducir la complejidad tecnológica de los sistemas de ciberseguridad, una preocupación que se considera una prioridad para el 91% de las entidades encuestadas.
Reisinger también subrayó que tanto la gravedad de los ataques como la superficie de los mismos siguen creciendo cada día, con amenazas cada vez más complejas y sofisticadas. Más del 80% de los ataques impactan directamente en los negocios, y la cantidad de nuevos ataques identificados diariamente es alarmante, con 8,95 millones de incidentes detectados entre 85.000 clientes. “Las máquinas están atacando, no son personas”, afirmó, enfatizando que, para enfrentar estos desafíos, las organizaciones deben recurrir a la inteligencia artificial como su principal aliada en la defensa cibernética.
El evento también contó con la participación de Francisco Navarro García, CISO de Cajamar, quien conversó con Helmut sobre los desafíos de ciberseguridad de su compañía y destacó los riesgos geopolíticos como el principal desafío actual.
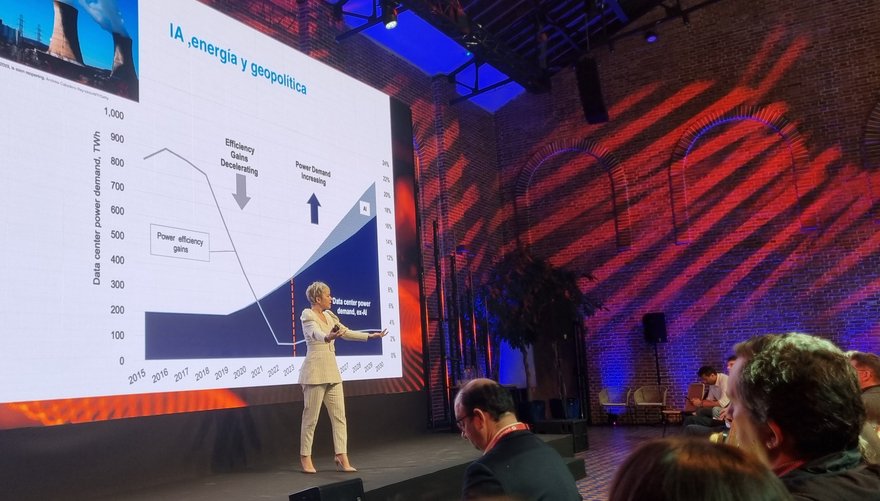
La programación continuó con la charla de Carme Artigas, Co-Chair del AI Advisory Board de la ONU, quien resaltó el enorme potencial transformador de la IA en diversas industrias. Sin embargo, afirmó que aún no estamos viendo su impacto real debido a la falta de confianza en la tecnología.
Artigas enfatizó que la IA generativa aún está en desarrollo y que, cuando alcance su potencial de adopción, tendrá un impacto significativo en la ciberseguridad. En este contexto, la industria, en lugar de resistirse a la regulación, debe apoyarla para garantizar un uso seguro y ético. Explicó que ya se están creando los "guardrails", es decir, los límites para asegurar el uso controlado de esta tecnología, aunque reconoció que este proceso llevará tiempo.
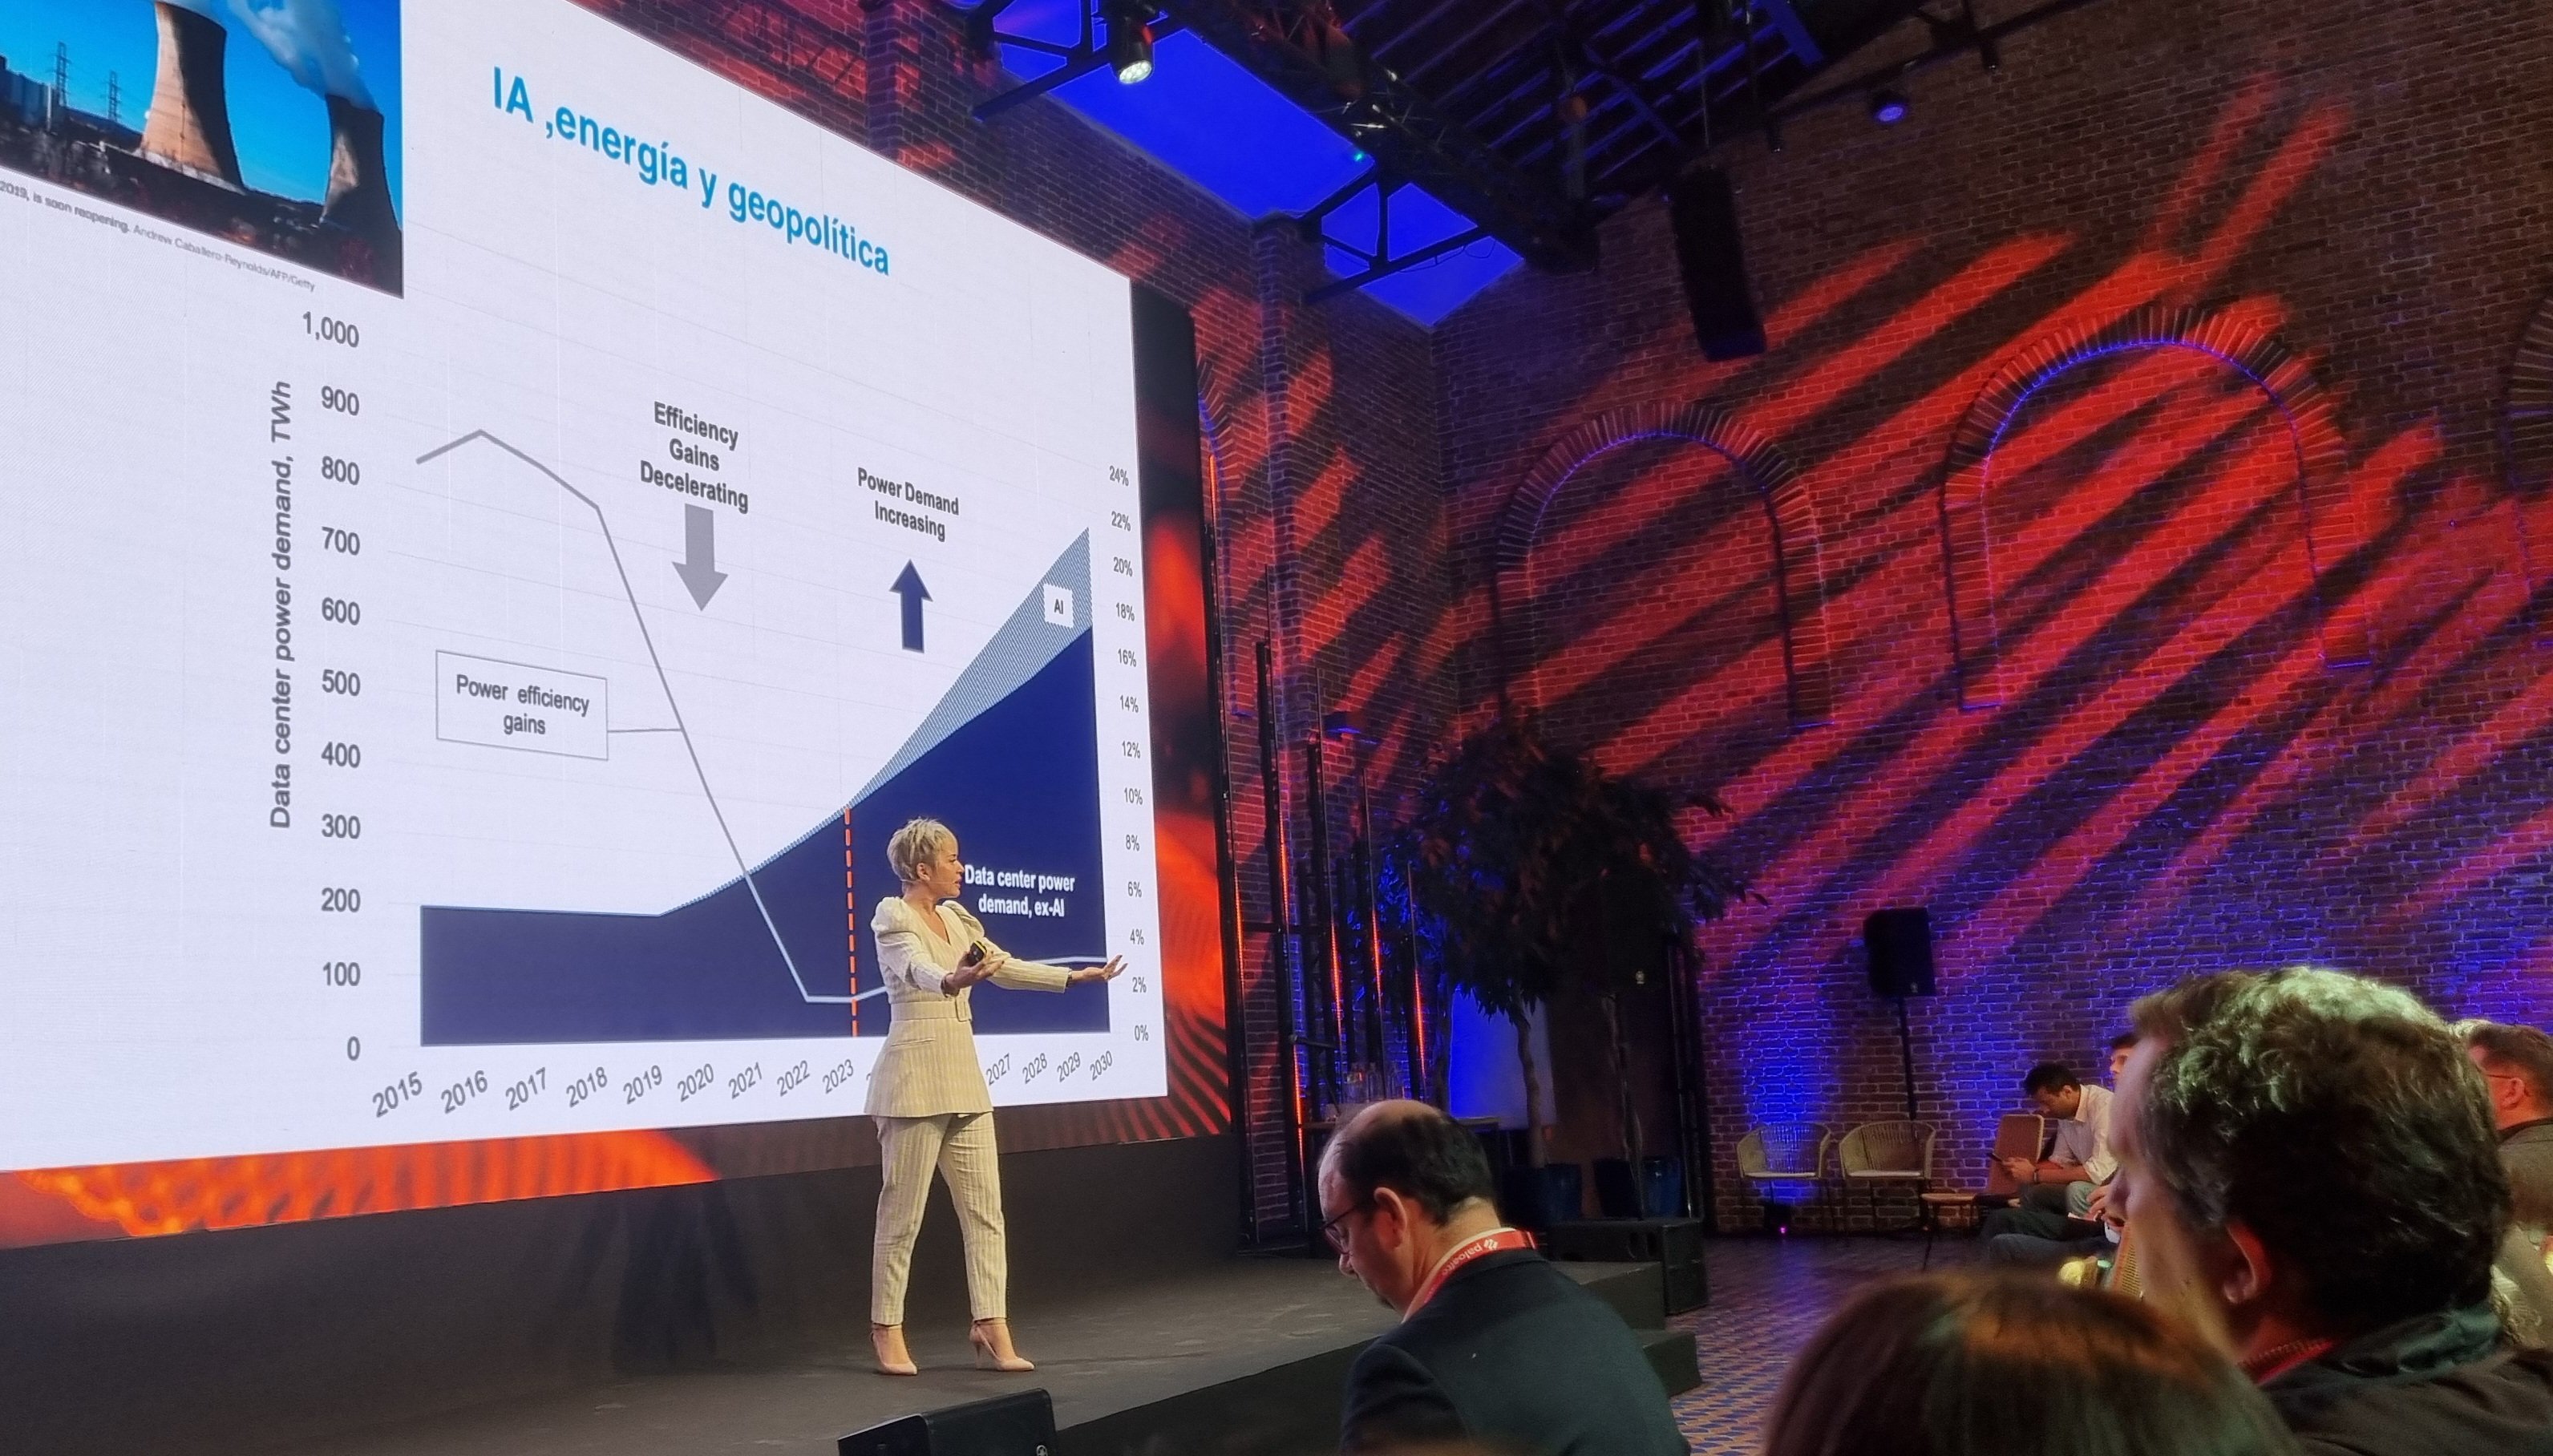
Además, subrayó la importancia de la transparencia en el debate sobre modelos de código abierto versus cerrado, y destacó que la regulación europea no regula la IA en sí misma, sino los casos de uso específicos. También advirtió que la generación y distribución de energía jugarán un papel cada vez más crucial para viabilizar el desarrollo de modelos de IA a gran escala en el futuro.
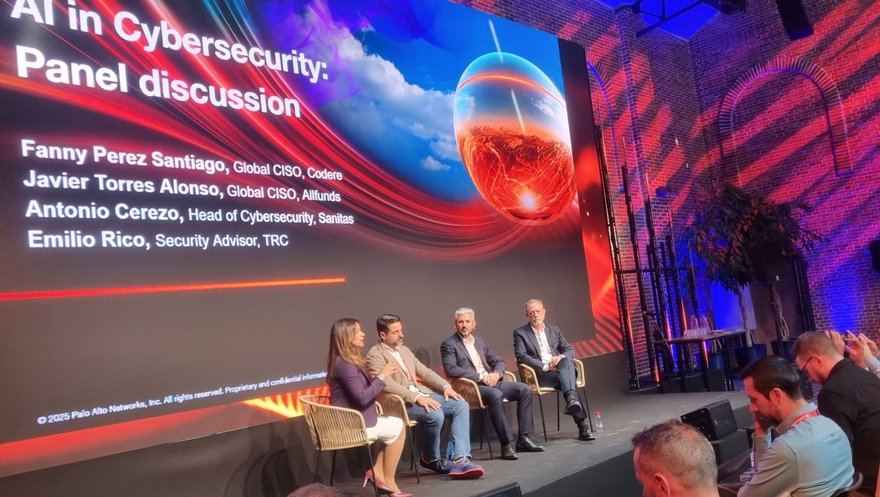
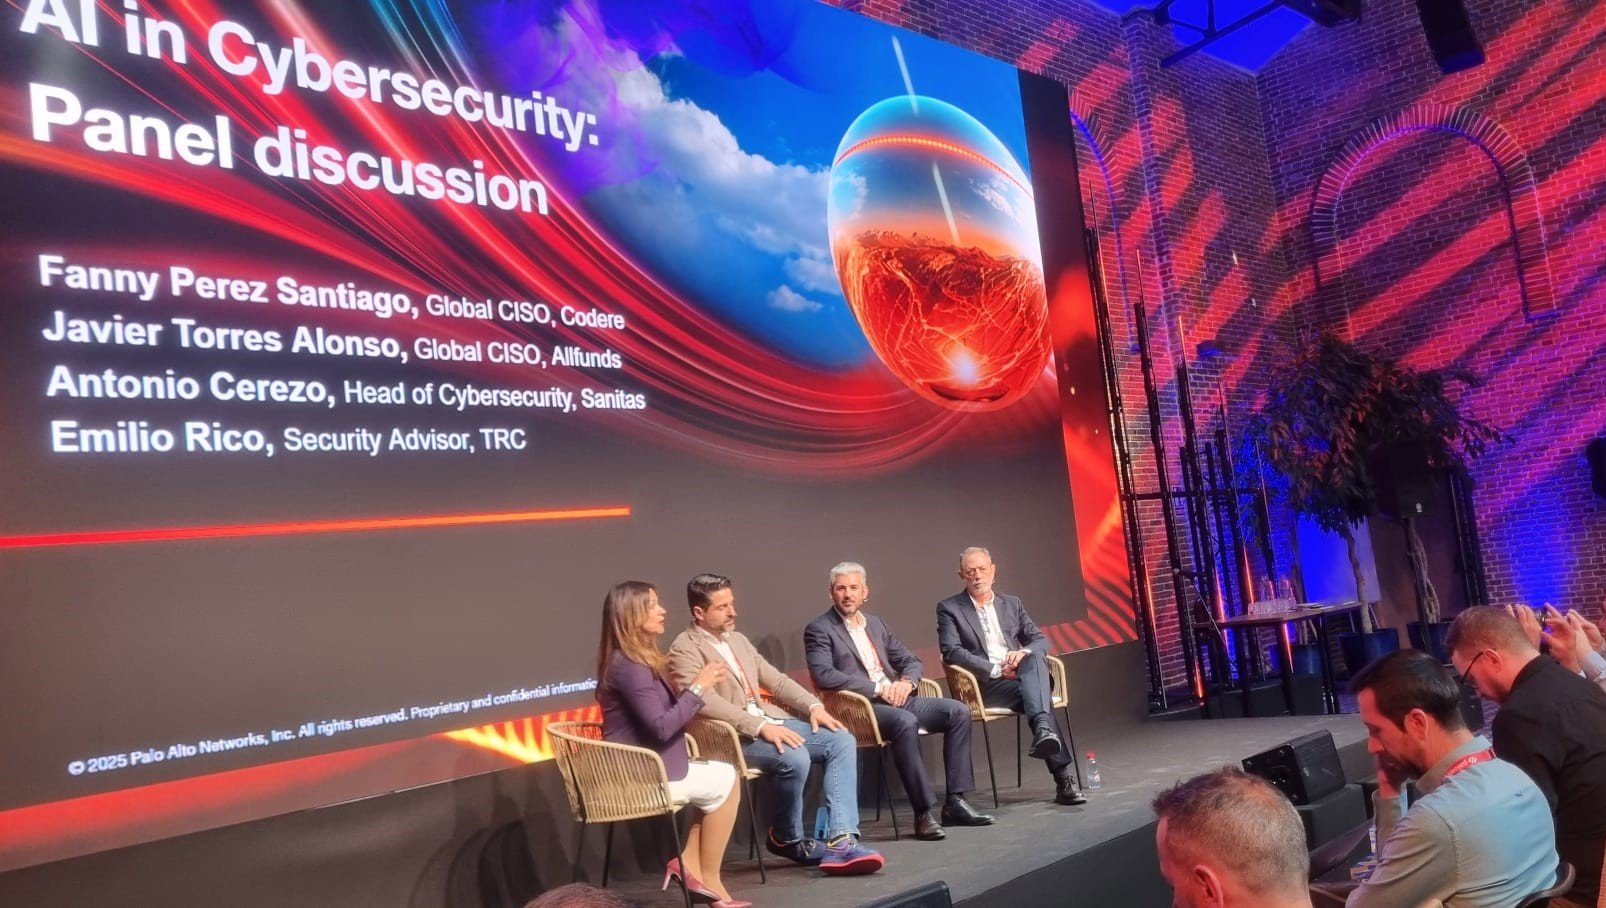
En la mesa redonda sobre IA en Ciberseguridad, Fanny Pérez Santiago, Global CISO de Codere, moderó la discusión sobre cómo las organizaciones pueden utilizar plataformas impulsadas por IA para fortalecer su resiliencia cibernética ante las amenazas cada vez más sofisticadas. Javier Torres Alonso, Global CISO de Allfunds, resaltó que el desarrollo de la automatización y el uso de la IA permiten actuar con mayor rapidez y precisión en los primeros niveles de ciberseguridad, mejorando la eficiencia de las respuestas ante incidentes.
Por su parte, Antonio Cerezo, Head of Cybersecurity de Sanitas, compartió la experiencia de su empresa en la implementación de procesos automatizados. Explicó que, hace tres años, los analistas invertían unos 30 minutos para analizar cada caso de phishing, mientras que hoy, con los procesos automatizados, el sistema reduce ese tiempo a 90 segundos por cada correo reportado. Inicialmente, las pruebas tenían un 80% de efectividad, pero después de algunas mejoras, el sistema superó el 99%. Emilio Rico, Security Advisor de TRC, mencionó la importancia de realizar un análisis de riesgos adecuado antes de implementar IA en los procesos de ciberseguridad, así como la necesidad de realizar pruebas iniciales sólidas para garantizar la eficiencia y efectividad de las soluciones automatizadas.
En su intervención, Jesús Díaz Barrero, Cortex & Cloud Domain Consulting Director de Palo Alto Networks para EMEA, se centró en la creciente complejidad de la ciberseguridad y la necesidad de un enfoque renovado para enfrentarse a los ataques más rápidos y avanzados. Durante su sesión interactiva, Jesús demostró cómo las soluciones de Palo Alto Networks, como la Seguridad en Red de Confianza Cero (Zero Trust) y las plataformas impulsadas por IA, protegen la superficie de ataque en constante evolución.

Comments