
Os analistas do Gartner estão apresentando as últimas pesquisas e conselhos para os líderes de segurança e gestão de riscos na Conferência Gartner Segurança & Gestão de Risco, que está sendo realizada em 5 e 6 de agosto em São Paulo no Sheraton São Paulo WTC Hotel, na zona sul de São Paulo. Uma próxima edição da Conferência Gartner Segurança & Gestão de Risco acontecerá de 22 a 24 de setembro em Londres (Reino Unido).
Os Chief Information Security Officers (CISOs) devem se concentrar em três áreas para aproveitar o aumento do hype e lidar com o escrutínio, para transformar a disrupção em oportunidade, de acordo com o Gartner, Inc. Essas três áreas incluem estar alinhado à missão, pronto para a inovação e ser ágil em relação às mudanças.
“As empresas estão fazendo investimentos agressivos em tecnologia para atingir seus objetivos, especialmente em áreas de ponta e ‘badaladas’ como a Inteligência Artificial Generativa (GenAI)”, disse Oscar Isaka, Analista Diretor Sênior do Gartner, durante o keynote de abertura. “Os líderes não estão apenas apostando na GenAI e em outras tecnologias exploratórias; eles também estão preocupados com os riscos de segurança cibernética associados a elas”.
Após a palestra de abertura do evento, Oscar Isaka fez uma breve apresentação sobre o tema da conferência e conversou com jornalistas da área na sala de imprensa.
Na coletiva de imprensa, Isaka discutiu previsões futurísticas sobre cibersegurança e tecnologia. Ele enfatizou que a cibersegurança está se tornando um problema de negócios, não apenas de TI, e que os executivos serão cada vez mais avaliados por métricas relacionadas à segurança digital. As oito previsões centrais feitas pelo especialista incluem o impacto da geopolítica na segurança, a ameaça da computação quântica à criptografia, a ascensão da "internet dos humanos" (dispositivos conectados ao corpo), a erosão de habilidades básicas em segurança devido à IA, o risco de privacidade em um mundo hiperconectado, a necessidade de gerenciar riscos de terceiros, a vulnerabilidade de sistemas ciberfísicos e a importância do Zero Trust. Além disso, Isaka afirmou que, em um mundo VUCA (Volátil, Incerto, Complexo e Ambíguo), a preparação através da resiliência, agilidade e otimização é crucial para minimizar o impacto de incidentes de segurança, focando em reação rápida em vez de prevenção total.
Resumidamente, as oito principais visões futuristas na apresentação de Oscar Isaka e suas implicações são:
- Geopolítica materializando e definindo o escopo dos programas de segurança: A geopolítica impactará desde a guerra cibernética até a gestão de risco de terceiros. Por exemplo, startups em Israel enfrentam dificuldades para entregar produtos devido a embargos políticos, forçando empresas a fazer escolhas rápidas de novos fornecedores, o que pode comprometer o nível de escrutínio e avaliação de segurança. Essa previsão já está se tornando uma tendência rapidamente.
- Avanços na computação quântica tornando a criptografia convencional insegura: A computação quântica tem o potencial de tornar os métodos convencionais de criptografia, especialmente aqueles baseados em troca de chave assimétrica, inseguros. A implicação é que as empresas precisarão se preparar, identificando algoritmos em uso que podem ser vulneráveis e planejando a transição para soluções "quantum safe" ou resistentes ao quantum.
- Internet dos Humanos (IoH): Essa visão se refere a dispositivos conectados atrelados a humanos, como marca-passos, bombas de válvula eletrônicas, mãos e pernas mecânicas, entre outros. A preocupação é com a segurança desses dispositivos, que podem ser alvo de ataques cibernéticos.
- Erosão das habilidades básicas de segurança devido à Inteligência Artificial (IA): A IA e a automação assumirão atividades básicas hoje realizadas por analistas júniores. Isso levanta um problema de treinamento, pois a falta de atividades básicas pode dificultar a integração de novos profissionais júniores, criando uma dependência da automação por IA nessas atividades.
- Empresas optando por não lidar mais com dados pessoais devido ao risco de privacidade: Em um mundo hiperconectado, o risco de privacidade é tão alto que as empresas podem estrategicamente decidir não coletar ou manusear dados pessoais até 2029. Isso vai além da mitigação de risco e se torna uma decisão estratégica para evitar a exposição.
- Gestão de risco de terceiros e cadeia de suprimentos como vetor de ataque: Apesar das regulamentações exigirem validação de segurança para terceiros, os números mostram que a cadeia de suprimentos continua sendo um vetor principal para ataques cibernéticos. Organizações criminosas estão focando em terceiros para atacar empresas primárias. O caso da empresa norte-americana Target, atacada através de uma empresa de manutenção de ar-condicionado que tinha conexão direta, é um exemplo clássico.
- Sistemas Ciberfísicos (CPS) sendo vetores de ataque: Dispositivos que controlam sistemas em indústrias, como usinas nucleares, são alvos potenciais de ataques. O ataque à usina nuclear do Irã, envolvendo um sensor de calor, exemplifica o potencial problema de ataques a sistemas ciberfísicos.
- Zero Trust como uma visão contínua, não um produto: 30% das organizações estarão redefinindo prioridades em seus programas de segurança para alcançar o Zero Trust. É enfatizado que Zero Trust não é algo que se compra e implementa, mas sim uma visão que se atinge e se mantém continuamente, dada sua complexidade e dificuldade.
Para Isaka, as organizações terão que tomar algumas decisões nos próximos anos para se adequar aos novos tempos. O especialista indica que aproximadamente 20% das organizações devem comprimir suas estruturas, eliminando muitas posições de gerentes e operacionais de nível médio, impulsionadas pela automação, e 10% dos conselhos globalmente usarão diretivas de IA para desafiar decisões executivas que são materiais para o negócio. A IA, diz Oscar Isaka, é vista como um assistente que aumenta a capacidade humana, fornecendo insights para que os humanos possam focar na inovação e criação de novos produtos.
Uma das previsões mais significativas é a automação de atividades básicas de segurança. Atualmente, essas tarefas são realizadas por analistas júniores. Com a IA assumindo essas funções, surge um problema de treinamento, pois a falta de atividades elementares pode dificultar a integração e o desenvolvimento de novos profissionais júniores no campo da cibersegurança. Isso levará a uma dependência da automação por IA para a execução dessas tarefas fundamentais.
A IA terá um efeito profundo nas habilidades, automatizando tarefas rotineiras e, consequentemente, redefinindo as necessidades de treinamento e as carreiras de nível júnior em segurança. Ao mesmo tempo, ela será uma ferramenta estratégica para otimizar as operações e a tomada de decisões em níveis mais altos, transformando-se em um poderoso assistente que amplifica a capacidade humana e impulsiona a inovação.
A mensagem geral da apresentação é que o novo paradigma de segurança não é tentar prevenir todos os incidentes, mas sim entender como eles podem acontecer e estar preparado para uma reação rápida e minimização do impacto, garantindo resiliência, agilidade e otimização do negócio. A cibersegurança se torna um problema de negócio, e não apenas uma questão de operação de TI, exigindo patrocínio e apoio de toda a organização.
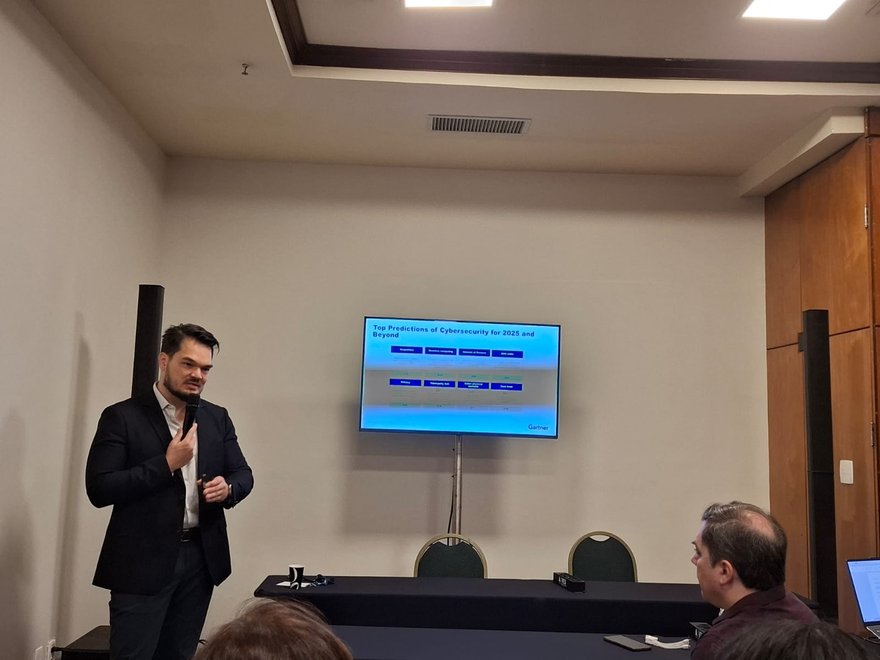
Oscar Isaka destacou três áreas principais no keynote de abertura da Conferência. A intenção é ajudar a antecipar as necessidades futuras dos CISOs e permitir que eles atendam às necessidades da realidade complexa, rápida e imprevisível de hoje.
1: Estar alinhado à missão
Os CISOs devem provar que seus esforços de segurança cibernética estão alinhados à missão de suas empresas ao mostrar de forma transparente como as decisões de investimento cibernético e as implicações de exposições devem atuar em conjunto.
2: Estar pronto para a inovação
Os CISOs devem inovar com a Inteligência Artificial na segurança cibernética, o que, em última análise, ajudará as ambições gerais de longo prazo de IA da empresa.
3: Ser ágil nas mudanças
Os CISOs sabem, como ninguém, que a IA traz mais riscos à segurança e que as ameaças internas assistidas por IA e a superfície de ataque aumentarão.
Além das apresentações feitas, Oscar Isaka respondeu perguntas dos jornalistas após a coletiva. O especialista falou sobre como a inteligência artificial está sendo usada tanto por criminosos para escalar ataques, especialmente contra interfaces de programação de aplicações (APIs), quanto para fins de defesa. Também foi discutida a escassez de profissionais na área de segurança cibernética e os impactos do burnout nesse setor, sugerindo que a demanda crescente e a oferta limitada contribuem para essa questão. Além disso, Isaka destaca a importância de uma cultura de segurança abrangente, não se limitando apenas a soluções tecnológicas, mas envolvendo a conscientização e o comportamento humano, e enfatiza a necessidade de as empresas adotarem uma abordagem programática para a segurança, avaliando riscos e focando nos objetivos de negócio.
Por fim, o especialista do Gartner abordou o conceito de identidades não humanas (como identidades de máquinas em ambientes de nuvem), ressaltando a crescente complexidade da gestão de acessos e a necessidade de proteger esses novos pontos de vulnerabilidade.


Comments